nos articles et nos conseils en cybersécurité

Publié le : {post_date: d /m/Y}
Dans une PME d'usinage de quarante salariés en Centre-Val de Loire, Marc, le responsable de production, a pris l'habitude d'une manipulation banale : transférer les programmes des pièces vers les machines à commande numérique avec une clé USB. Un matin, au moment où un technicien branche la clé sur un poste du bureau, l'antivirus se…
Publié le : {post_date: d /m/Y}
Un jeudi soir, dans le train qui la ramène d'une audience, Maître Sophie XXX, associée d'un cabinet de 9 avocats, s'assoupit quelques minutes. À son réveil, son sac a disparu. Dedans : son ordinateur portable, avec plusieurs années de dossiers clients. Le lendemain matin, la question tombe comme un couperet : « Est-ce que quelqu'un…
Publié le : {post_date: d /m/Y}
Un mardi matin, dans une menuiserie de l’indre et loire (37), la gérante, ouvre un email de son fournisseur de bois habituel. Le ton est cordial, le logo est le bon, la signature aussi. Seul détail : le fournisseur annonce un changement de banque et joint un nouveau RIB pour régler la facture du mois.…
Publié le : {post_date: d /m/Y}
La certification ISO 27001 atteste qu'une organisation gère la sécurité de son information de façon structurée, maîtrisée et en amélioration continue. Longtemps perçue comme réservée aux grands groupes, elle est aujourd'hui accessible aux PME, et de plus en plus demandée par les clients de Sécurité Off. Quelles sont les étapes ? Combien de temps faut-il…
Publié le : {post_date: d /m/Y}
Votre client est soumis à la directive NIS2 et vous envoie son premier questionnaire de sécurité ? La question suivante arrive vite : combien va coûter la mise à niveau ? Bonne nouvelle, pour une PME de 10 à 50 salariés, l'essentiel des exigences repose sur cinq prestations connues, dont plusieurs peuvent être partiellement financées…
Publié le : {post_date: d /m/Y}
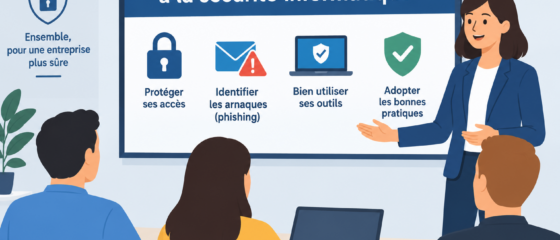
Pare-feu, antivirus, sauvegardes : ces outils sont indispensables, mais ils ne suffisent pas. La plupart des cyberattaques commencent par une action humaine : un clic sur un lien piégé, une pièce jointe ouverte trop vite, un virement validé sans vérification. Sécurité Off vous explique pourquoi la formation à la sécurité informatique de vos salariés est…
Publié le : {post_date: d /m/Y}
Vous n'êtes ni un hôpital, ni un fournisseur d’énergie ? Vous pensez que la directive NIS2 ne vous concerne pas ? Détrompez-vous. Si l'un de vos clients y est soumis, ses exigences de cybersécurité vont descendre jusqu'à vous, par le contrat. Pour des milliers de TPE et PME françaises, NIS2 ne sera pas une obligation…
Publié le : {post_date: d /m/Y}
Je rencontre de nombreux dirigeants lors de mes interventions dans des conférences ou lors d'événements professionnels et un sujet revient souvent : « On nous a piraté un de nos comptes de messagerie." Et vous vous dites que c'est exagéré. Le piratage de compte de messagerie arrive plus souvent que vous ne le pensez. La preuve, il…
Publié le : {post_date: d /m/Y}
Le 5 mars 2026, la Cour d'appel de Paris (pôle 6, chambre 8, n° RG 22/06832) a statué sur le licenciement d'un ancien cadre dirigeant, arrivé en position de vice-président exécutif puis de directeur général adjoint chargé des stratégies financières et du « business support ». Son contrat de travail lui attribuait la définition et…
Publié le : {post_date: d /m/Y}
Un incendie dans vos locaux, une cyberattaque par ransomware, une panne serveur majeure, une inondation... Aucun dirigeant n'aime imaginer ce genre de scénario. Et pourtant, c'est précisément parce qu'on préfère ne pas y penser que tant d'entreprises de Tours se retrouvent démunies le jour où l'incident survient. Le Plan de Reprise d'Activité, souvent associé à…
Publié le : {post_date: d /m/Y}
Vous envisagez d'engager votre entreprise dans une démarche de certification ISO 27001 mais vous ne savez pas par où commencer ? Vous n'êtes pas les seuls dirigeants tourangeaux à vous poser la question. Entre le vocabulaire technique, les délais parfois flous et le sentiment que cette norme serait réservée aux grands groupes, beaucoup de PME…
Publié le : {post_date: d /m/Y}
Depuis janvier 2025, la directive européenne NIS2 (Network and Information Security 2) s’applique à un nombre croissant d’entreprises en France et en Europe. Les organisations concernées risquent désormais des amendes pouvant atteindre 2% de leur chiffre d’affaires mondial en cas de non-conformité. Pour les secteurs critiques (énergie, santé, transports, etc.) et importants (numérique, espace, administration…
Publié le : {post_date: d /m/Y}
Depuis son entrée en application, la directive NIS2 bouleverse le paysage réglementaire européen de la cybersécurité. Bien plus stricte que sa version précédente, elle élargit considérablement le nombre d'entreprises soumises à des obligations de sécurité de l'information, avec des sanctions financières potentiellement lourdes en cas de non-conformité. Mais concrètement, qu'est-ce que NIS2, et surtout, qui…
Publié le : {post_date: d /m/Y}
Vous dirigez une PME ou une TPE à Tours et vous entendez parler de NIS2 depuis quelques mois sans vraiment savoir si vous êtes concerné ? Vous n'êtes pas seul. Cette directive européenne, souvent associée à tort aux grandes entreprises, redessine en réalité le paysage de la cybersécurité pour un nombre bien plus large d'organisations…
Publié le : {post_date: d /m/Y}
Face à la multiplication des cyberattaques et au durcissement des exigences réglementaires, la cybersécurité n'est plus une option pour les entreprises : c'est une nécessité stratégique. Entre le RGPD, la directive NIS2 et les attentes croissantes des clients et partenaires, comment structurer efficacement sa démarche de sécurité de l'information ? La norme ISO 27001 apporte…